Un assistant connecté au Registry, pas un validateur
Le MCP permet à un assistant de requêter des outils et des sources de données. Terraform MCP Server 1.0, présenté par HashiCorp, vise à exposer les informations courantes du Registry : providers, modules, versions, documentation. L'objectif annoncé est de réduire les allers-retours entre recherche et correction. Cela ne transforme pas une génération de code en validation. Une configuration peut sembler correcte et s'appuyer sur un attribut de provider périmé, une version obsolète ou une ressource mal paramétrée. L'accès à des métadonnées à jour réduit une classe d'erreurs, il n'élimine ni l'écart entre l'intention et le plan, ni les contraintes de l'environnement cible.
Pourquoi une configuration IA peut paraître valide
Les modèles s'appuient sur des données d'entraînement qui vieillissent. Les providers évoluent, déprécient des attributs, renomment des arguments, modifient des valeurs par défaut. Une configuration peut donc être syntaxiquement plausible et sémantiquement périmée. Le Registry courant aide à détecter ces écarts, mais il ne couvre pas tout : état Terraform, dépendances entre ressources, politiques de sécurité, quotas, coûts. Une ressource techniquement valide peut être hors budget, non conforme ou impossible à appliquer dans un compte donné. La fraîcheur des métadonnées est une condition nécessaire, pas suffisante.
Mesurer sur un pilote, pas sur une impression
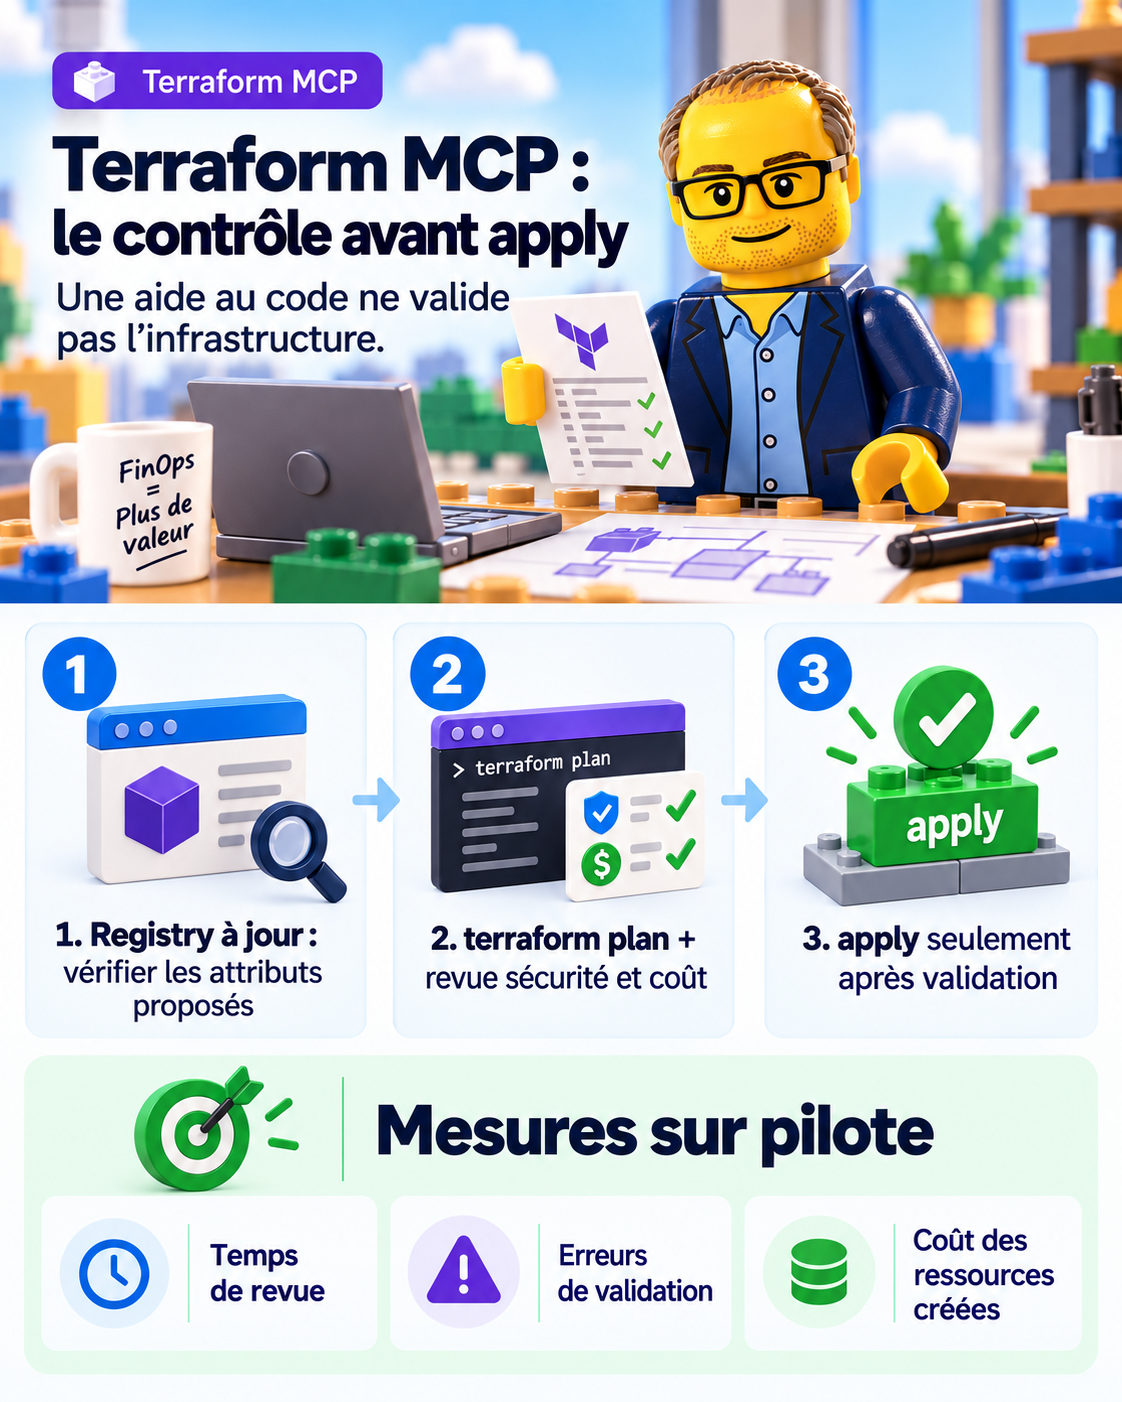
Je mesurerais sur un pilote quatre indicateurs : temps de revue, erreurs de validation, modifications après génération et coût des ressources créées. Ces mesures permettent de distinguer un gain de productivité d'un simple déplacement de charge. Un temps de génération court peut cacher un temps de revue plus long. Un faible nombre d'erreurs de validation peut coexister avec des ressources coûteuses ou non conformes. Le coût des ressources créées est un indicateur financier direct : il relie l'assistance IA à la consommation réelle. Ces métriques sont indicatives et doivent être adaptées au contexte, par exemple en distinguant les modules internes des modules publics.
Les contrôles qui restent obligatoires
L'assistance ne remplace pas les barrières. Je continuerais d'imposer terraform plan, la revue des changements, les politiques de sécurité et un contrôle de coût avant apply. Le plan montre les effets réels : créations, modifications, suppressions, attributs sensibles. La revue humaine ou automatisée vérifie l'intention. Les politiques de sécurité encadrent les réseaux, les identités, le chiffrement, les tags. Le contrôle de coût compare l'estimation à un seuil ou à un budget. Aucun de ces contrôles n'est nouveau, mais leur ordre compte : le plan d'abord, le coût et la politique ensuite, apply en dernier.
Droits, jetons et périmètre d'accès
L'accès à un registre privé ou à des espaces HCP exige des droits limités au besoin. Un jeton de production donné à un assistant pour économiser quelques minutes élargit la surface d'exposition. Il faut distinguer lecture de métadonnées et droits d'écriture, séparer les environnements, journaliser les accès et révoquer les jetons non utilisés. Le moindre privilège n'est pas une friction administrative : c'est une condition de maîtrise lorsque l'assistant peut lire des modules internes ou interroger des espaces de travail.
Critères de décision et compromis
L'usage du MCP se justifie surtout lorsque les équipes perdent du temps à chercher les bonnes versions et les bons attributs. Il est moins déterminant lorsque les modules sont stables, épinglés et déjà couverts par des tests. Les compromis sont classiques : vitesse de génération contre profondeur de revue ; fraîcheur des informations contre reproductibilité, avec versions épinglées et fichier de verrouillage ; commodité d'un jeton large contre sécurité d'un jeton restreint. Dans un environnement réglementé, la traçabilité et l'auditabilité peuvent primer sur le gain de temps. Dans un environnement de développement, un pilote encadré peut suffire pour mesurer.
Questions pratiques et checklist
Quel contrôle bloque une ressource IA valide techniquement mais hors budget ? Qui revoit le plan et selon quels critères ? Le jeton est-il limité au registre et aux espaces nécessaires ? Les versions de providers et de modules sont-elles épinglées ? Le fichier de verrouillage est-il versionné ? Les dépréciations apparaissent-elles dans le plan ? Une checklist minimale : version de Terraform, contraintes de providers, contraintes de modules, fichier de verrouillage, plan en lecture, revue des changements, politiques de sécurité, estimation de coût, seuil d'alerte, journal d'audit, jeton à moindre privilège, procédure de révocation, rollback documenté. Chaque point doit avoir un responsable et un seuil.
Le post à l’origine de cette analyse
Article développé à partir du post LinkedIn. Les liens ci-dessous sont ceux du post d’origine ; leur présence ne constitue pas une vérification indépendante.
LinkedIn ↗